AI权限不能只有登录与未登录
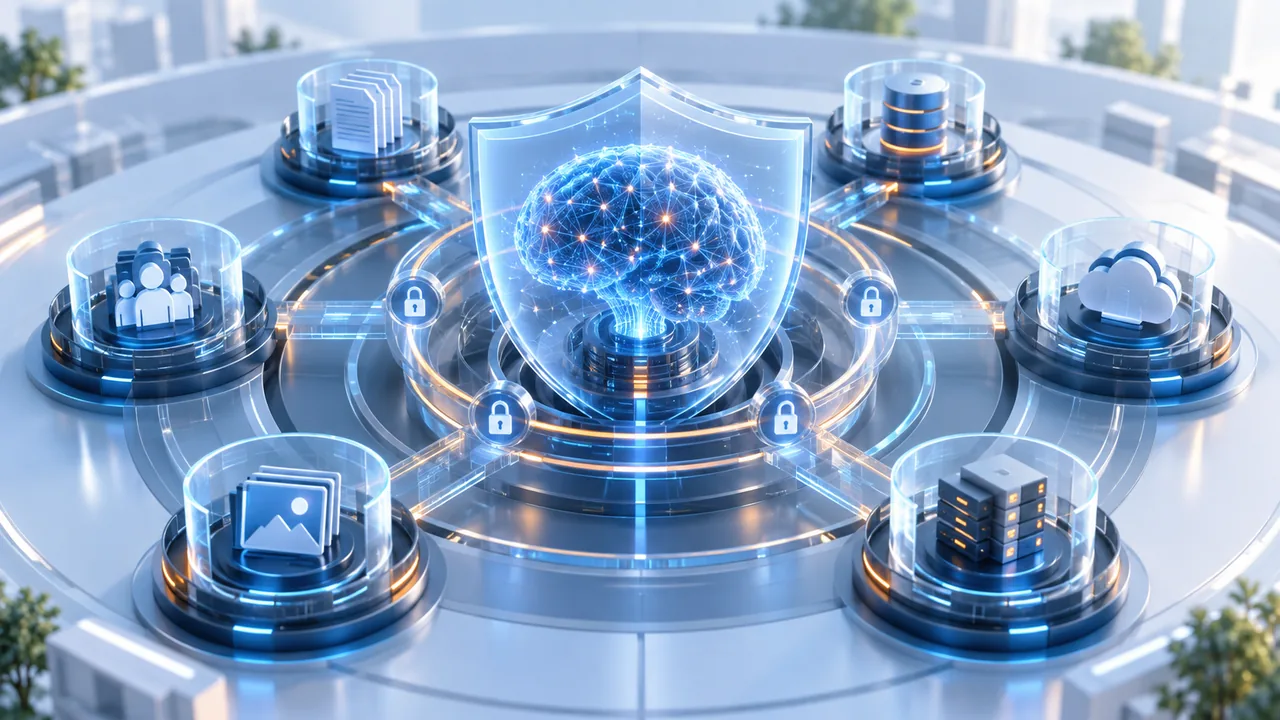
企业AI一旦连接内部资料,权限设计就不能停留在“登录后都能用”。系统需要同时考虑谁能访问、能看哪些资料、可以执行什么动作,以及在什么场景下使用。
按人员和资料建立访问范围
人员层面可以建立普通员工、资料维护人、审核人和管理员等角色。资料层面应区分公开信息、内部制度、部门资料、客户数据和管理层资料。即使使用同一个知识库,也应根据身份返回不同范围,而不是把所有内容放在一个检索池。
高风险动作增加人工确认
查询资料、上传文件、修改提示词、导出记录和调用外部系统的风险不同,应分别授权。涉及发送邮件、修改订单或生成正式文件的动作,建议设置人工确认。系统还应记录访问时间、资料来源和关键操作,便于问题追溯。
日志、脱敏和离职回收不可缺少
实施前还应明确敏感信息是否脱敏、外部模型是否允许接收、日志保存多久、离职或岗位变更后如何回收权限。权限不是一次配置,而是随组织和业务持续维护的治理工作。
权限设计最小清单
权限设计最小清单:列出人员角色、资料等级和可执行动作;明确敏感字段的脱敏方式;记录查询、导出和修改操作;设置离职和岗位变更回收流程;每季度复核长期未使用权限。首次上线应采用最小权限原则,再根据真实需求逐步开放。